Domain xdrs.de kaufen?
Wir ziehen mit dem Projekt
xdrs.de um.
Sind Sie am Kauf der Domain
xdrs.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain xdrs.de kaufen?
Wie kann man effektiven Schutz vor E-Mail-basierten Bedrohungen wie Phishing und Malware gewährleisten?
1. Regelmäßige Schulungen der Mitarbeiter über Phishing- und Malware-Prävention. 2. Einsatz von Anti-Phishing-Tools und Anti-Malware-Software. 3. Implementierung von Multi-Faktor-Authentifizierung und regelmäßige Updates der Sicherheitsmaßnahmen. **
Welche Abwehrstrategien können in der Cybersicherheit eingesetzt werden, um sich vor potenziellen Bedrohungen wie Malware, Phishing und DDoS-Angriffen zu schützen?
Um sich vor potenziellen Bedrohungen wie Malware, Phishing und DDoS-Angriffen zu schützen, können Unternehmen und Einzelpersonen verschiedene Abwehrstrategien einsetzen. Dazu gehören regelmäßige Software-Updates und die Verwendung von Antivirenprogrammen, um Malware zu erkennen und zu entfernen. Außerdem ist es wichtig, Mitarbeiter über Phishing-Techniken aufzuklären und starke Passwörter sowie Zwei-Faktor-Authentifizierung zu verwenden, um unbefugten Zugriff zu verhindern. Um sich vor DDoS-Angriffen zu schützen, können Unternehmen auf die Implementierung von Firewalls, Intrusion Detection Systems und die Nutzung von Content Delivery Networks zurückgreifen, um den Datenverkehr zu verteilen und zu filtern. **


Ähnliche Suchbegriffe für Phishing
Top-Angebote
Produkte zum Begriff Phishing:
-
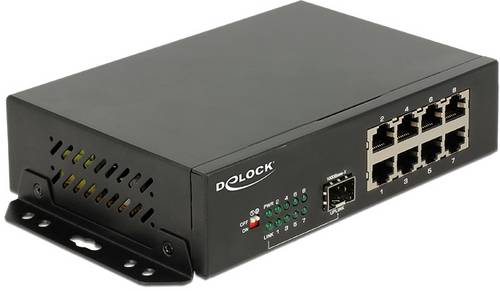
Delock 87708 87708 Netzwerk Switch 8 Port 1 GBit/s integrierte FirewallMit diesem Gigabit Ethernet Switch von Delock können verschiedene Netzwerkkomponenten verbunden werden. Zusätzlich bietet der eingebaute SFP-Schacht die Möglichkeit, das Netzwerk um einen Lichtwellenleiter-Anschluss zu erweitern.111,56 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Meister für Schutz und Sicherheit Gesetzessammlung - Handlungsspezifische QualifikationenMeister für Schutz und Sicherheit Gesetzessammlung - Handlungsspezifische Qualifikationen , 8. Auflage 2022, Stand 1. Februar 2022 Gesetzessammlung für die handlungsspezifischen Qualifikationen des "Meister für Schutz und Sicherheit". Das Buch beinhaltet alle aktuellen, nach dem Rahmenstoffplan relevanten Gesetze und Verordnungen. Die Gesetzesauszüge wurden auf Aktualität überprüft. U. a. wurden die Neuerungen im Strafgesetzbuch und in der Strafprozessordnung aufgenommen. Ebenfalls wurden weitere Gesetzessauszüge in die Gesetzessammlung eingefügt, die im neuen Rahmenplan genannt sind, wie z. B. das Gesetz zum Schutz von Geschäftsgeheimnissen oder das Gesetz gegen Wettbewerbsbeschränkungen. Da sich diese Gesetzessammlung auf den bloßen Abdruck von Gesetzen und Verordnungen beschränkt und keinerlei Kommentierungen enthält, ist sie als Hilfsmittel in der Prüfung zugelassen. , Nebelscheinwerfer > Beleuchtung , Auflage: 8. Auflage 2022 (Stand Februar 2022), Erscheinungsjahr: 20220216, Produktform: Kartoniert, Titel der Reihe: Meister für Schutz und Sicherheit - Handlungsspezifische Qualifikationen##~Gesetzessammlungen##, Redaktion: Zitzmann, Jörg, Edition: REV, Auflage: 22008, Auflage/Ausgabe: 8. Auflage 2022 (Stand Februar 2022), Seitenzahl/Blattzahl: 306, Keyword: Bewachungsverordnung; DGUV Vorschrift 23; Gesetzessammlung; Gewerbeordnung; MSS; Meister für Schutz und Sicherheit; Werkschutzmeister, Fachschema: Jura~Recht / Jura~Recht~Jurisprudenz~Recht / Rechtswissenschaft~Rechtswissenschaft~Sicherheitsdienst~Sicherheitsrecht, Fachkategorie: Rechtswissenschaft, allgemein, Region: Deutschland, Sprache: Deutsch, Zeitraum: 21. Jahrhundert (2000 bis 2100 n. Chr.), Bildungszweck: Lehrbuch, Skript, Interesse Alter: empfohlenes Alter: ab 17 Jahren, Altersempfehlung / Lesealter: 18, ab Alter: 17, Imprint-Titels: Meister für Schutz und Sicherheit - Handlungsspezifische Qualifikationen, Warengruppe: HC/Recht/Sonstiges, Fachkategorie: Recht: Lehrbücher, Skripten, Prüfungsbücher, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Mission: Weiterbildung, Verlag: Mission: Weiterbildung, Verlag: Mission: Weiterbildung. GmbH, Länge: 206, Breite: 145, Höhe: 23, Gewicht: 498, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Vorgänger: 2258042, Vorgänger EAN: 9783961551750 9783961550524 9783943370829 9783943370515 9783943370331, Alternatives Format EAN: 9783961551910, Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0010, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,25,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Adelberg, Philipp: Rechtshandbuch Cybersicherheit im GesundheitswesenRechtshandbuch Cybersicherheit im Gesundheitswesen , Cybersicherheitsvorfälle im Gesundheitswesen häufen sich angesichts globaler Krisen und neuartiger Angriffsmöglichkeiten in den letzten Jahren enorm. Das Recht der IT-Sicherheit, Datensicherheit oder Informationssicherheit hat mittlerweile die Aufmerksamkeit in der praktischen Rechtsberatung und bei den Unternehmensleitungen erlangt. Dabei ist die Verzahnung von Gesundheitsrecht und Cybersicherheitsrecht in einem Rechtshandbuch mit einer Darstellung der einschlägigen Vorschriften angesichts der komplexen Regelungslage und einer fortschreitenden Digitalisierung im Gesundheitsbereich hochgradig praxisrelevant. Das Rechtshandbuch Cybersicherheit im Gesundheitswesen führt die Bestimmungen für die verschiedenen Sektoren und Bereiche des Gesundheitswesens zusammen. Abgedeckt werden dabei u.a. die Themenfelder - Krankenhäuser - Medizinprodukte und Arzneimittel - Telematikinfrastruktur - Ambulante Gesundheitsversorgung - Notrufleitstellen und Rettungsdienste - Digitale Gesundheitsanwendungen - Telemedizin - Öffentlicher Gesundheitsdienst - Haftungsgefahren beim Einsatz Künstlicher Intelligenz. Das Rechtshandbuch verfolgt das Ziel, die rechtlichen Anforderungen für die Cybersicherheit in allen relevanten Bereichen des Gesundheitswesens abzubilden. Aktuelle Gesetze oder Gesetzesvorhaben auf europäischer und nationaler Ebene werden dabei berücksichtigt, wie - NIS-2-Richtlinie - Entwurf eines NIS-2-Umsetzungs- und Cybersicherheitsstärkungsgesetz - Entwurf eines KRITIS-Dachgesetz - Digitalgesetz für den Gesundheitsbereich (DigiG) - Gesundheitsdatennutzungsgesetz (GDNG) Das Rechtshandbuch ist zugleich Ratgeber zur effektiven Umsetzung von cybersicherheitsrechtlichen Anforderungen im Gesundheitswesen. Es schafft dazu mit einem Überblick über die technischen Voraussetzungen und mit der Vermittlung von Informationen für die Prävention von Cybergefahren einen Mehrwert für die Praxis und die Wissenschaft. Gerade für die verantwortlichen Leitungspersonen im Gesundheitswesen besteht die Frage nach Risiken und Lösungen für ein effektives Cybersicherheitsmanagement. Diesem Interesse begegnet das Buch durch Ausführungen zum Compliance-Management, zu Versicherungslösungen und für die praktische Vertragsgestaltung. Bei der Bewältigung eines Vorfalls steht eine "Cyber Incident - Legal-Checkliste" parat. Zudem werden Fragen zu strafrechtlichen und zivilrechtlichen Konsequenzen für die Leitungsebene bei Personenschäden erörtert. Das Rechtshandbuch soll Juristen als interne und externe Berater in Einrichtungen des Gesundheitswesens, Herstellern von Arzneimitteln oder Medizinprodukten sowie speziellen IT-Produkten (Apps), Unternehmensleitungen und Compliance-Abteilungen, Berufs- und Interessenverbänden oder IT-Spezialisten und Vertretern aus der Wissenschaft eine Grundlage bieten, sich die Regelungen für das Cybersicherheitsrecht in der Praxis zu erschließen. , Reflektoren > Beleuchtung , Auflage: 2024, Erscheinungsjahr: 20240719, Produktform: Leinen, Titel der Reihe: C.F. Müller Medizinrecht##, Autoren: Adelberg, Philipp~Hansen, Marit~Herpers, Franz-Josef~Ippach, Jan~Kircher, Philipp~Kirsch, Kristin~Kohoutek, Elisabeth~Monschke, Julian~Monsees, Carolin~Müller, Nadja~Schüller, Peter~Copeland, Victoria~Staufer, Andreas~Stenzel, Vanessa~Stollmann, Frank~Vogel, Paul~Vogel, Sebastian T.~Vogeler, Marcus~Weichert, Thilo~Ziegler, Ole~Dittrich, Tilmann~Dochow, Carsten~Gehrmann, Mareike~Franck, Lorenz~Grieger, Ferdinand~Grzesiek, Mathias A.~Hahn, Erik, Redaktion: Dochow, Carsten~Dittrich, Tilmann~Ippach, Jan, Auflage: 24001, Auflage/Ausgabe: 2024, Keyword: Ambulante Gesundheitsversorgung; Arzneimittel; BSiG; Compliance im Gesundheitswesen; Cybercrime; Cybersicherheit; Cybervorfall; DS-GVO; DiGA; Digitale Gesundheitsanwendungen; EHealth; Gesundheitswesen; Health Apps; Impfregister; Krankenhäuser; Kritische Infrastrukturen; Künstliche Intelligenz; Künstliche Intelligenz im Gesundheitssektor; Medizinprodukte; Notrufleitstellen; Rettungsdienste; Sozialdatenverwaltung; Telematikinfrastruktur; Telemedizin, Fachschema: Medienrecht~Medizin / Recht, Kriminalität~Sozialrecht~Privatrecht~Zivilgesetz~Zivilrecht, Fachkategorie: Sozialrecht und Medizinrecht~Zivilrecht, Privatrecht, allgemein, Warengruppe: HC/Privatrecht/BGB, Fachkategorie: IT- und Kommunikationsrecht, Postrecht, Seitenanzahl: XXXIV, Seitenanzahl: 409, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Müller C.F., Verlag: Müller C.F., Verlag: C.F. Mller GmbH, Länge: 245, Breite: 181, Höhe: 32, Gewicht: 879, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft,79,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Welche Abwehrstrategien können in der Cybersicherheit eingesetzt werden, um sich vor potenziellen Bedrohungen wie Malware, Phishing und DDoS-Angriffen zu schützen?
Um sich vor potenziellen Bedrohungen wie Malware, Phishing und DDoS-Angriffen zu schützen, können Unternehmen und Einzelpersonen verschiedene Abwehrstrategien einsetzen. Dazu gehören regelmäßige Software-Updates und die Verwendung von Antivirenprogrammen, um Malware zu erkennen und zu entfernen. Außerdem ist es wichtig, Mitarbeiter über Phishing-Techniken aufzuklären und starke Passwörter sowie Zwei-Faktor-Authentifizierung zu verwenden, um unbefugten Zugriff zu verhindern. Um sich vor DDoS-Angriffen zu schützen, können Unternehmen auf die Implementierung von Firewalls, Intrusion Detection Systems und die Nutzung von Content Delivery Networks zurückgreifen, um die Auswirkungen solcher Angriffe zu minimieren. **
-
Welche Abwehrstrategien können in der Cybersicherheit eingesetzt werden, um sich vor potenziellen Bedrohungen wie Malware, Phishing und DDoS-Angriffen zu schützen?
Um sich vor potenziellen Bedrohungen wie Malware, Phishing und DDoS-Angriffen zu schützen, können Unternehmen und Einzelpersonen verschiedene Abwehrstrategien einsetzen. Dazu gehören regelmäßige Software-Updates und die Verwendung von Antivirenprogrammen, um Malware zu erkennen und zu entfernen. Außerdem ist es wichtig, Mitarbeiter über Phishing-Techniken zu schulen, um sie vor betrügerischen E-Mails und Websites zu schützen. Um sich vor DDoS-Angriffen zu schützen, können Unternehmen spezielle Sicherheitslösungen implementieren, die den Datenverkehr überwachen und verdächtige Aktivitäten erkennen. Darüber hinaus ist es wichtig, regelmäßige Sicherheitsüberprüfungen durchzuführen, um potenzielle Schwachstellen zu identif **
-
Wie können wir uns vor digitalen Bedrohungen wie Malware und Phishing schützen?
1. Verwende starke Passwörter und aktualisiere sie regelmäßig. 2. Installiere Antivirensoftware und halte sie auf dem neuesten Stand. 3. Sei vorsichtig beim Öffnen von E-Mails und klicke nicht auf verdächtige Links oder Anhänge. **
-
Wie können sich Nutzer vor Online-Bedrohungen wie Phishing und Malware schützen?
1. Nutzer sollten vorsichtig sein und keine sensiblen Daten preisgeben, wenn sie unerwartete E-Mails oder Links erhalten. 2. Es ist wichtig, regelmäßig Antivirensoftware zu aktualisieren und zu verwenden, um Malware zu erkennen und zu entfernen. 3. Sicherheitsbewusstsein schärfen, indem man sich über aktuelle Bedrohungen informiert und sichere Passwörter verwendet. **


Wie können Nutzer sich vor Online-Bedrohungen wie Phishing und Malware schützen?
1. Nutzer sollten regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. 2. Sie sollten misstrauisch sein gegenüber unbekannten E-Mails und Links und diese nicht öffnen. 3. Es ist ratsam, eine Antivirensoftware auf dem Gerät zu installieren und regelmäßige Updates durchzuführen. **
Was ist Phishing auf Vinted? - Was ist Phishing auf Vinted?
Phishing auf Vinted ist eine betrügerische Methode, bei der Kriminelle versuchen, persönliche Informationen wie Passwörter, Kreditkartennummern oder andere sensible Daten von Vinted-Nutzern zu stehlen. Dies geschieht oft durch gefälschte E-Mails oder Nachrichten, die vorgeben, von Vinted zu stammen und die Nutzer dazu auffordern, auf betrügerische Links zu klicken oder ihre Daten preiszugeben. Es ist wichtig, vorsichtig zu sein und keine sensiblen Informationen preiszugeben, um sich vor Phishing auf Vinted zu schützen. **
Top-Angebote
Produkte zum Begriff Phishing:
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
SonicWALL Avanan Full-Suite Protection Anti-Phishing+ Malware+ Dlp Siem Integration Email + Malware + Encryption Connector Of O365 Monthly Service Agreement Per License Min.Menge: 1 Liz (03-SSC-1925)SonicWALL Avanan Full-Suite Protection Anti-Phishing+ Malware+ Dlp Siem Integration Email + Malware + Encryption Connector Of O365 Monthly Service Agreement Per License Min.Menge: 1 Liz38,09 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Delock 87708 87708 Netzwerk Switch 8 Port 1 GBit/s integrierte FirewallMit diesem Gigabit Ethernet Switch von Delock können verschiedene Netzwerkkomponenten verbunden werden. Zusätzlich bietet der eingebaute SFP-Schacht die Möglichkeit, das Netzwerk um einen Lichtwellenleiter-Anschluss zu erweitern.111,56 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Wie kann man effektiven Schutz vor E-Mail-basierten Bedrohungen wie Phishing und Malware gewährleisten?
1. Regelmäßige Schulungen der Mitarbeiter über Phishing- und Malware-Prävention. 2. Einsatz von Anti-Phishing-Tools und Anti-Malware-Software. 3. Implementierung von Multi-Faktor-Authentifizierung und regelmäßige Updates der Sicherheitsmaßnahmen. **
-
Welche Abwehrstrategien können in der Cybersicherheit eingesetzt werden, um sich vor potenziellen Bedrohungen wie Malware, Phishing und DDoS-Angriffen zu schützen?
Um sich vor potenziellen Bedrohungen wie Malware, Phishing und DDoS-Angriffen zu schützen, können Unternehmen und Einzelpersonen verschiedene Abwehrstrategien einsetzen. Dazu gehören regelmäßige Software-Updates und die Verwendung von Antivirenprogrammen, um Malware zu erkennen und zu entfernen. Außerdem ist es wichtig, Mitarbeiter über Phishing-Techniken aufzuklären und starke Passwörter sowie Zwei-Faktor-Authentifizierung zu verwenden, um unbefugten Zugriff zu verhindern. Um sich vor DDoS-Angriffen zu schützen, können Unternehmen auf die Implementierung von Firewalls, Intrusion Detection Systems und die Nutzung von Content Delivery Networks zurückgreifen, um den Datenverkehr zu verteilen und zu filtern. **
-
Welche Abwehrstrategien können in der Cybersicherheit eingesetzt werden, um sich vor potenziellen Bedrohungen wie Malware, Phishing und DDoS-Angriffen zu schützen?
Um sich vor potenziellen Bedrohungen wie Malware, Phishing und DDoS-Angriffen zu schützen, können Unternehmen und Einzelpersonen verschiedene Abwehrstrategien einsetzen. Dazu gehören regelmäßige Software-Updates und die Verwendung von Antivirenprogrammen, um Malware zu erkennen und zu entfernen. Außerdem ist es wichtig, Mitarbeiter über Phishing-Techniken aufzuklären und starke Passwörter sowie Zwei-Faktor-Authentifizierung zu verwenden, um unbefugten Zugriff zu verhindern. Um sich vor DDoS-Angriffen zu schützen, können Unternehmen auf die Implementierung von Firewalls, Intrusion Detection Systems und die Nutzung von Content Delivery Networks zurückgreifen, um die Auswirkungen solcher Angriffe zu minimieren. **
-
Welche Abwehrstrategien können in der Cybersicherheit eingesetzt werden, um sich vor potenziellen Bedrohungen wie Malware, Phishing und DDoS-Angriffen zu schützen?
Um sich vor potenziellen Bedrohungen wie Malware, Phishing und DDoS-Angriffen zu schützen, können Unternehmen und Einzelpersonen verschiedene Abwehrstrategien einsetzen. Dazu gehören regelmäßige Software-Updates und die Verwendung von Antivirenprogrammen, um Malware zu erkennen und zu entfernen. Außerdem ist es wichtig, Mitarbeiter über Phishing-Techniken zu schulen, um sie vor betrügerischen E-Mails und Websites zu schützen. Um sich vor DDoS-Angriffen zu schützen, können Unternehmen spezielle Sicherheitslösungen implementieren, die den Datenverkehr überwachen und verdächtige Aktivitäten erkennen. Darüber hinaus ist es wichtig, regelmäßige Sicherheitsüberprüfungen durchzuführen, um potenzielle Schwachstellen zu identif **
Ähnliche Suchbegriffe für Phishing
-
Meister für Schutz und Sicherheit Gesetzessammlung - Handlungsspezifische QualifikationenMeister für Schutz und Sicherheit Gesetzessammlung - Handlungsspezifische Qualifikationen , 8. Auflage 2022, Stand 1. Februar 2022 Gesetzessammlung für die handlungsspezifischen Qualifikationen des "Meister für Schutz und Sicherheit". Das Buch beinhaltet alle aktuellen, nach dem Rahmenstoffplan relevanten Gesetze und Verordnungen. Die Gesetzesauszüge wurden auf Aktualität überprüft. U. a. wurden die Neuerungen im Strafgesetzbuch und in der Strafprozessordnung aufgenommen. Ebenfalls wurden weitere Gesetzessauszüge in die Gesetzessammlung eingefügt, die im neuen Rahmenplan genannt sind, wie z. B. das Gesetz zum Schutz von Geschäftsgeheimnissen oder das Gesetz gegen Wettbewerbsbeschränkungen. Da sich diese Gesetzessammlung auf den bloßen Abdruck von Gesetzen und Verordnungen beschränkt und keinerlei Kommentierungen enthält, ist sie als Hilfsmittel in der Prüfung zugelassen. , Nebelscheinwerfer > Beleuchtung , Auflage: 8. Auflage 2022 (Stand Februar 2022), Erscheinungsjahr: 20220216, Produktform: Kartoniert, Titel der Reihe: Meister für Schutz und Sicherheit - Handlungsspezifische Qualifikationen##~Gesetzessammlungen##, Redaktion: Zitzmann, Jörg, Edition: REV, Auflage: 22008, Auflage/Ausgabe: 8. Auflage 2022 (Stand Februar 2022), Seitenzahl/Blattzahl: 306, Keyword: Bewachungsverordnung; DGUV Vorschrift 23; Gesetzessammlung; Gewerbeordnung; MSS; Meister für Schutz und Sicherheit; Werkschutzmeister, Fachschema: Jura~Recht / Jura~Recht~Jurisprudenz~Recht / Rechtswissenschaft~Rechtswissenschaft~Sicherheitsdienst~Sicherheitsrecht, Fachkategorie: Rechtswissenschaft, allgemein, Region: Deutschland, Sprache: Deutsch, Zeitraum: 21. Jahrhundert (2000 bis 2100 n. Chr.), Bildungszweck: Lehrbuch, Skript, Interesse Alter: empfohlenes Alter: ab 17 Jahren, Altersempfehlung / Lesealter: 18, ab Alter: 17, Imprint-Titels: Meister für Schutz und Sicherheit - Handlungsspezifische Qualifikationen, Warengruppe: HC/Recht/Sonstiges, Fachkategorie: Recht: Lehrbücher, Skripten, Prüfungsbücher, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Mission: Weiterbildung, Verlag: Mission: Weiterbildung, Verlag: Mission: Weiterbildung. GmbH, Länge: 206, Breite: 145, Höhe: 23, Gewicht: 498, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Vorgänger: 2258042, Vorgänger EAN: 9783961551750 9783961550524 9783943370829 9783943370515 9783943370331, Alternatives Format EAN: 9783961551910, Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0010, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,25,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Adelberg, Philipp: Rechtshandbuch Cybersicherheit im GesundheitswesenRechtshandbuch Cybersicherheit im Gesundheitswesen , Cybersicherheitsvorfälle im Gesundheitswesen häufen sich angesichts globaler Krisen und neuartiger Angriffsmöglichkeiten in den letzten Jahren enorm. Das Recht der IT-Sicherheit, Datensicherheit oder Informationssicherheit hat mittlerweile die Aufmerksamkeit in der praktischen Rechtsberatung und bei den Unternehmensleitungen erlangt. Dabei ist die Verzahnung von Gesundheitsrecht und Cybersicherheitsrecht in einem Rechtshandbuch mit einer Darstellung der einschlägigen Vorschriften angesichts der komplexen Regelungslage und einer fortschreitenden Digitalisierung im Gesundheitsbereich hochgradig praxisrelevant. Das Rechtshandbuch Cybersicherheit im Gesundheitswesen führt die Bestimmungen für die verschiedenen Sektoren und Bereiche des Gesundheitswesens zusammen. Abgedeckt werden dabei u.a. die Themenfelder - Krankenhäuser - Medizinprodukte und Arzneimittel - Telematikinfrastruktur - Ambulante Gesundheitsversorgung - Notrufleitstellen und Rettungsdienste - Digitale Gesundheitsanwendungen - Telemedizin - Öffentlicher Gesundheitsdienst - Haftungsgefahren beim Einsatz Künstlicher Intelligenz. Das Rechtshandbuch verfolgt das Ziel, die rechtlichen Anforderungen für die Cybersicherheit in allen relevanten Bereichen des Gesundheitswesens abzubilden. Aktuelle Gesetze oder Gesetzesvorhaben auf europäischer und nationaler Ebene werden dabei berücksichtigt, wie - NIS-2-Richtlinie - Entwurf eines NIS-2-Umsetzungs- und Cybersicherheitsstärkungsgesetz - Entwurf eines KRITIS-Dachgesetz - Digitalgesetz für den Gesundheitsbereich (DigiG) - Gesundheitsdatennutzungsgesetz (GDNG) Das Rechtshandbuch ist zugleich Ratgeber zur effektiven Umsetzung von cybersicherheitsrechtlichen Anforderungen im Gesundheitswesen. Es schafft dazu mit einem Überblick über die technischen Voraussetzungen und mit der Vermittlung von Informationen für die Prävention von Cybergefahren einen Mehrwert für die Praxis und die Wissenschaft. Gerade für die verantwortlichen Leitungspersonen im Gesundheitswesen besteht die Frage nach Risiken und Lösungen für ein effektives Cybersicherheitsmanagement. Diesem Interesse begegnet das Buch durch Ausführungen zum Compliance-Management, zu Versicherungslösungen und für die praktische Vertragsgestaltung. Bei der Bewältigung eines Vorfalls steht eine "Cyber Incident - Legal-Checkliste" parat. Zudem werden Fragen zu strafrechtlichen und zivilrechtlichen Konsequenzen für die Leitungsebene bei Personenschäden erörtert. Das Rechtshandbuch soll Juristen als interne und externe Berater in Einrichtungen des Gesundheitswesens, Herstellern von Arzneimitteln oder Medizinprodukten sowie speziellen IT-Produkten (Apps), Unternehmensleitungen und Compliance-Abteilungen, Berufs- und Interessenverbänden oder IT-Spezialisten und Vertretern aus der Wissenschaft eine Grundlage bieten, sich die Regelungen für das Cybersicherheitsrecht in der Praxis zu erschließen. , Reflektoren > Beleuchtung , Auflage: 2024, Erscheinungsjahr: 20240719, Produktform: Leinen, Titel der Reihe: C.F. Müller Medizinrecht##, Autoren: Adelberg, Philipp~Hansen, Marit~Herpers, Franz-Josef~Ippach, Jan~Kircher, Philipp~Kirsch, Kristin~Kohoutek, Elisabeth~Monschke, Julian~Monsees, Carolin~Müller, Nadja~Schüller, Peter~Copeland, Victoria~Staufer, Andreas~Stenzel, Vanessa~Stollmann, Frank~Vogel, Paul~Vogel, Sebastian T.~Vogeler, Marcus~Weichert, Thilo~Ziegler, Ole~Dittrich, Tilmann~Dochow, Carsten~Gehrmann, Mareike~Franck, Lorenz~Grieger, Ferdinand~Grzesiek, Mathias A.~Hahn, Erik, Redaktion: Dochow, Carsten~Dittrich, Tilmann~Ippach, Jan, Auflage: 24001, Auflage/Ausgabe: 2024, Keyword: Ambulante Gesundheitsversorgung; Arzneimittel; BSiG; Compliance im Gesundheitswesen; Cybercrime; Cybersicherheit; Cybervorfall; DS-GVO; DiGA; Digitale Gesundheitsanwendungen; EHealth; Gesundheitswesen; Health Apps; Impfregister; Krankenhäuser; Kritische Infrastrukturen; Künstliche Intelligenz; Künstliche Intelligenz im Gesundheitssektor; Medizinprodukte; Notrufleitstellen; Rettungsdienste; Sozialdatenverwaltung; Telematikinfrastruktur; Telemedizin, Fachschema: Medienrecht~Medizin / Recht, Kriminalität~Sozialrecht~Privatrecht~Zivilgesetz~Zivilrecht, Fachkategorie: Sozialrecht und Medizinrecht~Zivilrecht, Privatrecht, allgemein, Warengruppe: HC/Privatrecht/BGB, Fachkategorie: IT- und Kommunikationsrecht, Postrecht, Seitenanzahl: XXXIV, Seitenanzahl: 409, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Müller C.F., Verlag: Müller C.F., Verlag: C.F. Mller GmbH, Länge: 245, Breite: 181, Höhe: 32, Gewicht: 879, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft,79,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie können wir uns vor digitalen Bedrohungen wie Malware und Phishing schützen?
1. Verwende starke Passwörter und aktualisiere sie regelmäßig. 2. Installiere Antivirensoftware und halte sie auf dem neuesten Stand. 3. Sei vorsichtig beim Öffnen von E-Mails und klicke nicht auf verdächtige Links oder Anhänge. **
-
Wie können sich Nutzer vor Online-Bedrohungen wie Phishing und Malware schützen?
1. Nutzer sollten vorsichtig sein und keine sensiblen Daten preisgeben, wenn sie unerwartete E-Mails oder Links erhalten. 2. Es ist wichtig, regelmäßig Antivirensoftware zu aktualisieren und zu verwenden, um Malware zu erkennen und zu entfernen. 3. Sicherheitsbewusstsein schärfen, indem man sich über aktuelle Bedrohungen informiert und sichere Passwörter verwendet. **
-
Wie können Nutzer sich vor Online-Bedrohungen wie Phishing und Malware schützen?
1. Nutzer sollten regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. 2. Sie sollten misstrauisch sein gegenüber unbekannten E-Mails und Links und diese nicht öffnen. 3. Es ist ratsam, eine Antivirensoftware auf dem Gerät zu installieren und regelmäßige Updates durchzuführen. **
-
Was ist Phishing auf Vinted? - Was ist Phishing auf Vinted?
Phishing auf Vinted ist eine betrügerische Methode, bei der Kriminelle versuchen, persönliche Informationen wie Passwörter, Kreditkartennummern oder andere sensible Daten von Vinted-Nutzern zu stehlen. Dies geschieht oft durch gefälschte E-Mails oder Nachrichten, die vorgeben, von Vinted zu stammen und die Nutzer dazu auffordern, auf betrügerische Links zu klicken oder ihre Daten preiszugeben. Es ist wichtig, vorsichtig zu sein und keine sensiblen Informationen preiszugeben, um sich vor Phishing auf Vinted zu schützen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.